Wyndham'ın Android Uygulamasında Unutulan Şifre Müşteri Verilerini Açıkta Bıraktı
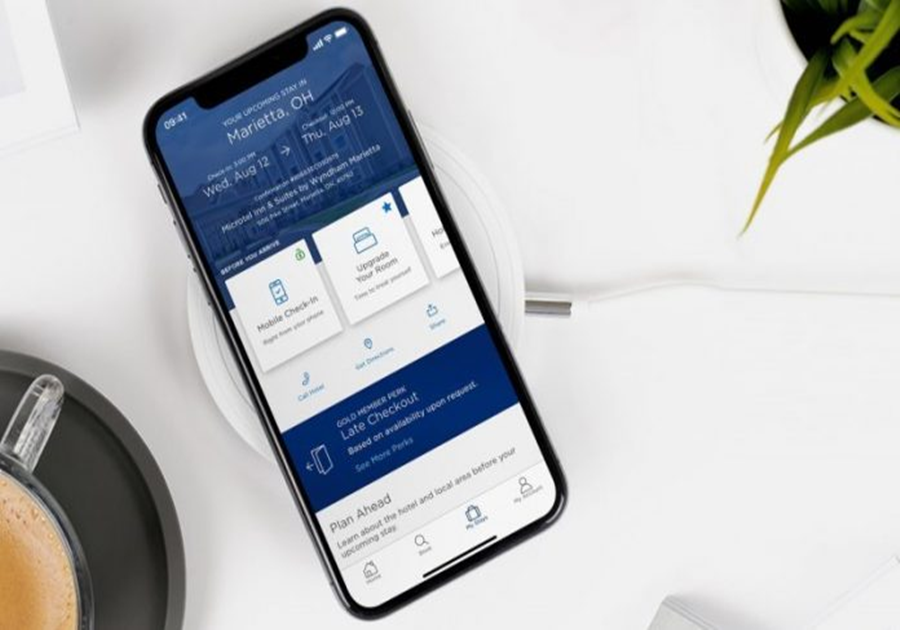
Dünyanın en büyük otel zincirlerinden Wyndham, mobil uygulamasındaki bir güvenlik hatası nedeniyle müşteri bilgilerini açıkta bıraktığını kabul etti. Sorunu, iyi niyetli bir güvenlik araştırmacısı olan What Security'den Robert Wiggins buldu ve TechCrunch aracılığıyla şirkete bildirdi.
Wiggins'e göre Wyndham'ın Android uygulamasının kaynak koduna sabit olarak yazılmış bir şifre bulunuyordu. Bu şifre, Salesforce üzerinde barındırılan bir iç veritabanına erişim sağlıyordu. Veritabanında müşteri adları, e-posta adresleri ve üyelik numaraları ile kullanıcıları şifre girmeden oturumda tutan JWT oturum anahtarları ve çeşitli şirket belgeleri yer alıyordu. Araştırmacı veritabanında milyonlarca kayıt olduğunu söylese de kesin sayıyı belirleyemedi. Şirketin yaklaşık 129 milyon kayıtlı ödül programı üyesi olduğu düşünüldüğünde, potansiyel etki büyük.
Wiggins, Wyndham'ın güvenlik açıklarını bildirmek için herhangi bir kanal sunmadığını belirtti. TechCrunch şirketin siber güvenlik ekibiyle iletişime geçtikten sonra ilgili kimlik bilgisi iptal edildi ve erişim kapandı. Wyndham sözcüsü, ekibin sorunu gidermek için adımlar attığını ve yetkisiz erişime dair bir kanıt görmediklerini söyledi. Ancak şirket, açıktan önce erişimi kontrol edebilecek sunucu kayıtlarına sahip olup olmadığını yanıtlamadı.
Cevaplanmayan sorular da az değil: Wyndham, etkilenen müşterileri bilgilendirip bilgilendirmeyeceğini, ABD'de halka açık şirketler için geçerli düzenleyici bildirim yükümlülüklerini yerine getirip getirmeyeceğini, şifrenin uygulamada ne kadar süredir bulunduğunu ve kalıcı çözümü nasıl uygulayacağını açıklamadı. Siber güvenlik direktörü Michael Francess, araştırmacıların bulgularını bir e-posta adresine gönderebileceğini belirtti; resmi bir zafiyet bildirim programı kurulup kurulmayacağı ise belirsiz.
Bu tür sabit şifreler riskli, çünkü uygulamanın bir kopyasına sahip olan herkes kodu inceleyerek şifreyi çıkarabiliyor; bu yüzden genellikle en yüksek önem derecesiyle değerlendiriliyor. Wiggins'in iki hafta içinde ortaya çıkardığı ikinci benzer vaka bu; öncesinde Applebee's uygulamasında neredeyse aynı açığı bulmuştu. Araştırmacı, her iki durumda da yapay zekâ araçlarının derlenmiş uygulama kodunu taramasına yardımcı olduğunu söyledi. Wyndham'ın 2024'te otel resepsiyonlarındaki bilgisayarlarda casus yazılım nedeniyle misafir verilerinin sızması da hatırlatılan geçmiş olaylar arasında.
Türkiye'de de otel ve seyahat uygulamaları kullanan herkes için ders net: mobil uygulamaların gizli anahtarları cihazda saklamaması ve şirketlerin güvenlik araştırmacılarına açık bir bildirim kanalı sunması gerekiyor.
Kaynak: TechCrunch