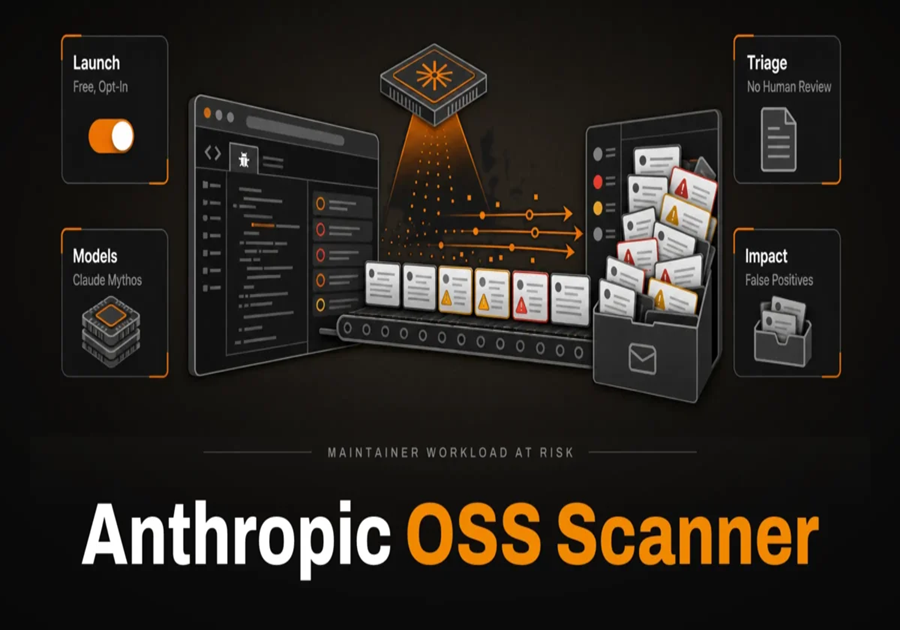
Anthropic, açık kaynak yazılım geliştiricilerine yönelik yeni bir hizmeti duyurdu: OSS Scanner. Programa katılan projeler, şirketin en güçlü modelleri tarafından düzenli aralıklarla ve ücretsiz olarak güvenlik açıklarına karşı taranacak.
Katılım tamamen isteğe bağlı. Projeler kendi istekleriyle sisteme dahil oluyor ve ardından periyodik tarama raporları alıyor. Anthropic, taramalarda Claude Mythos dahil en gelişmiş modellerini kullandığını belirtiyor.
Hizmetin dikkat çeken yanı, raporların tamamen model tarafından üretilmesi. Yani herhangi bir insan incelemesi ya da ön eleme yok. Şirket bunun taramaları daha hızlı ve sık yapmayı mümkün kıldığını söylüyor; ancak bazı raporların hatalı ya da geçersiz çıkabileceğini de açıkça kabul ediyor.
Fikrin çıkış noktası, Google ve OpenSSF'nin 2016'dan beri sürdürdüğü OSS-Fuzz programı. Anthropic'in ücretli ürünü Claude Security genel kod tarama ve yama önerisi sunuyor; OSS Scanner ise benzer güvenlik denetimlerini açık kaynak topluluğuna ücretsiz taşıyor.
Hamlenin arkasındaki mantık anlaşılır: Büyük teknoloji şirketlerinin neredeyse tamamı, çoğu zaman gönüllülerin bakımını üstlendiği açık kaynak kodlara yaslanıyor. XZ Utils arka kapısı olayı, bu kodlardaki tek bir zafiyetin milyonlarca sistemde yönetici erişimi anlamına gelebileceğini göstermişti.
Öte yandan konunun bir de bakım yükü boyutu var. Yapay zekanın ürettiği, doğrulanmamış rapor bolluğu, zaten sınırlı zamanla çalışan gönüllü bakımcılar için ek iş demek olabilir. Nitekim bu ay Google da yapay zeka kaynaklı sahte raporların artması nedeniyle açık kaynak hata ödül programını dondurmuştu. OSS Scanner'ın raporlarının ne kadar isabetli çıkacağı, programın başarısını belirleyecek.
Türkiye'de açık kaynak projeler geliştiren ekipler ve kamu kurumlarına yazılım sağlayan girişimler için de bu tür ücretsiz tarama hizmetleri, sınırlı güvenlik bütçesini destekleyebilecek bir fırsat olarak görülebilir.
Kaynak: Engadget
