Revolut'ta Skandal: Sahte Resmi Kurum Kimliğiyle Müşteri Verileri Sızdırıldı
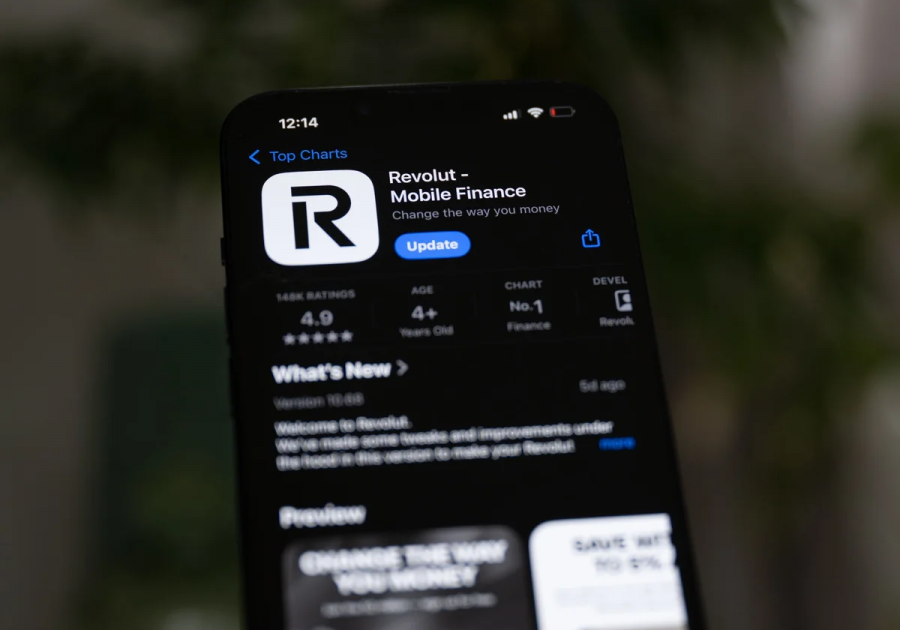
İngiliz finans teknolojisi devi Revolut, bazı müşterilerinin kişisel ve kimlik bilgilerinin yetkisiz üçüncü bir tarafa sızdırıldığını doğruladı. Şirketin açıklamasına göre olay, gerçek bir devlet kurumunun e-posta alan adını taklit eden sofistike bir dolandırıcılık girişimi sonucunda yaşandı.
Etkilenen müşterilere gönderilen bildirime göre sızan veriler arasında doğum tarihi, adres, telefon numarası gibi kimlik bilgilerinin yanı sıra pasaport ve ehliyet gibi resmi belgelerin kopyaları da yer alıyor. Bazı durumlarda kimlik doğrulama selfie'leri, hesap ekstreleri ve işlem geçmişlerinin de etkilenmiş olabileceği belirtiliyor.
Revolut sözcüsü, etkilenen müşteri sayısının "sınırlı" olduğunu doğrularken, tam rakamı, olayın belirli bir pazarla sınırlı olup olmadığını ve hangi devlet kurumunun taklit edildiğini açıklamadı. Şirket, sahte e-posta adresini tespit eder etmez engellediğini; ilgili devlet kurumuna, kolluk kuvvetlerine ve finansal düzenleyicilere bildirimde bulunduğunu aktardı.
Kripto güvenliği araştırmacısı ZachXBT'nin paylaşımına göre saldırının özellikle yüksek net değerli kullanıcıları hedef aldığı görülüyor. Revolut ise müşteri fonlarının ve sistemlerinin bu olaydan etkilenmediğini vurguluyor.
80 milyondan fazla müşteriye ve 30'dan fazla ülkede bankacılık faaliyetine sahip olan Revolut, son dönemde Hindistan, Meksika, Fransa ve BAE gibi pazarlarda büyümesini hızlandırmıştı. Şirket ayrıca ABD'de ulusal banka lisansı için koşullu onay almış durumda ve olası halka arzda 200 milyar dolara varan bir değerleme hedefliyor; bu da olayın şirketin en hassas büyüme döneminde patlak vermiş olması açısından dikkat çekici.
Türkiye'de de giderek yaygınlaşan Revolut kullanımı düşünüldüğünde, olay bir kez daha resmi kurum kimliğine bürünen kimlik avı saldırılarına karşı dikkatli olmanın ve gelen taleplerin doğruluğunu ayrı bir kanaldan teyit etmenin önemini hatırlatıyor.
Kaynak: TechCrunch